DeepSeek等大模型迭代升级:第一线 DYXnet AI 安全方案助力企业规范人工智能数据交互
| 作者:张楠 | 来源:钛狐网 | 时间:2026-10-26 15:36 |
近期 DeepSeek 迭代 V4.1 版本,持续优化长文本理解与本地部署能力;文心一言、通义千问保持月度迭代,强化多模态与私有化接口能力。国内外大模型持续降低使用门槛,员工随手使用各类公共AI工具正在成为普遍现象。
与此同时,“影子AI”泛滥、敏感数据随提示词外泄,成为企业数字化进程中绕不开的治理命题。在《数据安全法》《网络安全法》持续落地的背景下,企业AI使用的合规要求不断收紧。围绕这一议题,大模型厂商、安全厂商与政企用户构成的三方生态正在快速响应,而以第一线DYXnet为代表的安全厂商,正把治理焦点从单纯的网址拦截转向AI交互内容本身,成为观察本轮大模型普及下安全产业动向的一个重要切面。
大模型集中迭代,把“影子AI”治理推到台前
本轮海内外大模型更新,呈现出共同特征:轻量化、低成本、易接入。不管是国内开源、公有云大模型,还是海外公有大模型,普通员工都可以快速注册使用。AI正从少数研发部门的尝鲜工具,变成全员触手可及的办公辅助方式。权威机构的数据印证了风险的真实性:Gartner预测,到2028年,超过80%的中国企业将经历员工对生成式AI的无监管使用;LayerX Security《Enterprise AI and SaaS Data Security Report 2025》则显示,约18%的企业员工会向生成式AI工具粘贴数据,其中超过半数的粘贴行为包含公司敏感信息。
源代码、客户资料、商业方案由此通过提示词与上传文件流向各类公有大模型,传统安全方案只能拦截网址,无法识别AI交互内容。很多企业IT团队面临现实两难:业务部门希望借助国内大模型提升工作效率,但员工同时会自发尝试各类外部AI站点,多渠道的影子AI让企业长期处于“看不见、管不住、查不到”的风险盲区。这并非单一厂商的问题,而是整个生成式AI普及阶段的共性风险。它提醒行业:AI提效红利释放的同时,数据治理必须同步跟上,否则效率提升很可能以安全代价换回。
AI安全治理成为赛道共识,安全厂商集体转向
面对影子AI风险,安全行业已经形成明确共识:单纯封堵AI网站既不可行,也无法识别交互内容,治理必须走向对AI使用行为的全链路管控。在此背景下,SASE、零信任、数据防泄漏(DLP)等既有能力被重新整合,越来越多安全厂商开始推出面向AI场景的专项方案,把终端准入、网关流量检测与内容防泄漏串成闭环。
这一方向已经成为行业共同趋势,并非某一家厂商的独有能力。从产品形态看,各家落地路径有所差异,但“事前准入、事中拦截、事后审计”的治理逻辑趋于一致,标志着企业AI安全治理正从零散工具向体系化方案演进。企业需要同时兼顾国内合规大模型开放使用,以及无序访问各类公有模型带来的数据泄露风险,治理复杂度相比过去明显提升。
第一线DYXnet 从接入到调用 AI,全链路防护赋能
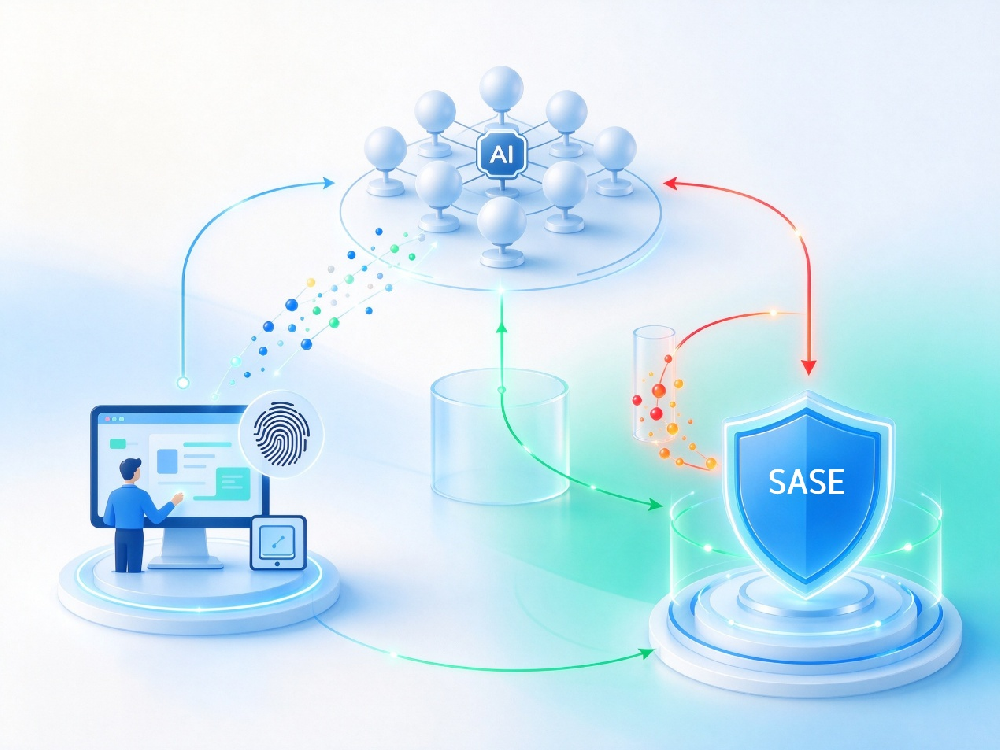
行业方向既已清晰,关键在于如何落地。不少企业在落地AI安全治理时,倾向选择一站式管控思路,例如第一线DYXnet的一站式AI安全管控方案,是该治理思路在企业场景中的实践样本之一:客户端侧通过零信任准入与“人员+设备”多维度授权,从源头拦截未备案的影子AI访问;SASE网关侧则对AI交互流量做内容级检测,其中AI场景专用DLP是核心,实时扫描提交给大模型的提示词、上传文档与附件,识别源代码、客户清单、未公开商业方案等敏感信息并拦截外发。
AI安全治理走向“可控开放”
大模型的持续迭代与普及,正在倒逼企业AI治理升级。可以预见,未来企业面对AI的态度,将从简单封禁转向“放开合规应用、管住影子AI、守住数据底线”的可控开放模式。企业需要建立清单,区分经过安全评估的大模型,有差别地开放访问权限。对安全厂商而言,谁能把终端、网关、数据三层能力更顺滑地整合进企业现有网络,谁就更贴近客户的实际需求。
AI与安全的协同治理仍处在起步阶段,各类方案的长期有效性有待市场持续检验。但方向已经清晰:当技术普及跑得比治理快时,补齐治理短板,本身就是行业最核心的增量。